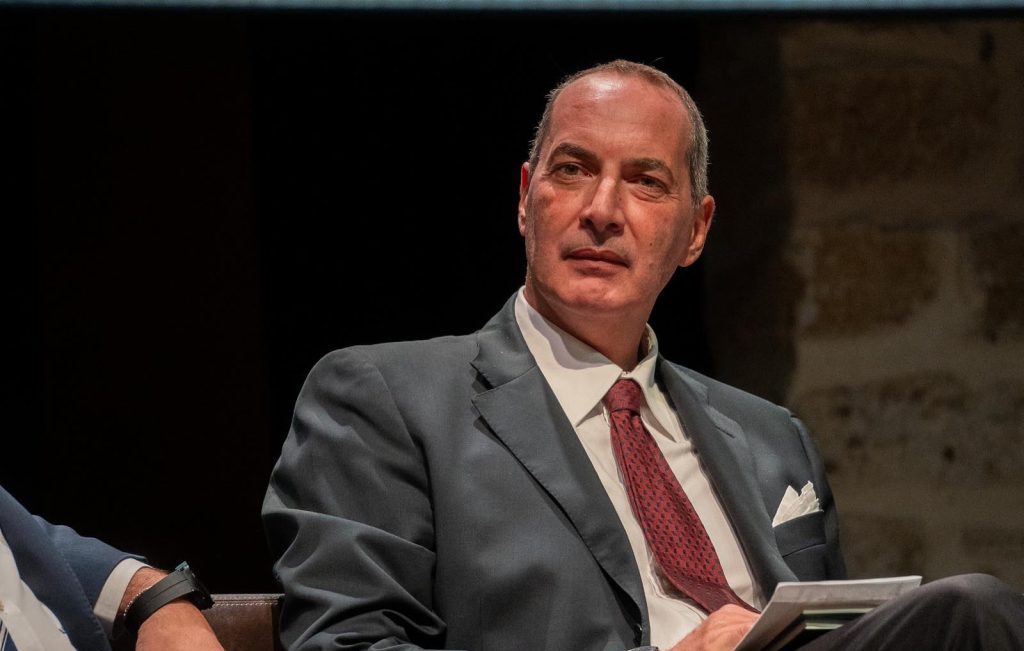
Dai frigoriferi dei supermercati impostati a 50 gradi alle celle delle banche del sangue mandate in tilt, fino ai 35 falsi allarmi bomba sui voli europei e alle migliaia di email intimidatorie recapitate in 6.300 scuole italiane. L’ondata di attacchi informatici e procurati allarmi che ha attraversato l’Europa nelle ultime settimane viene raccontata quasi ovunque come l’ennesimo capitolo della “guerra ibrida” condotta da Stati ostili. Eppure, dietro la corsa a individuare un nemico esterno – che si tratti di collettivi filorussi come NoName057 o di sigle legate all’Iran – si nasconde una realtà molto più complessa e inquietante. A lanciare l’allarme sono Ugo Piazza, presidente di European Technology Ethics, e il professor Eugenio Iorio, teorico dell’Identità Relazionale Dinamica e dei protocolli di sovranità neurale, che in una lucida analisi invitano a cambiare prospettiva.
Oltre il nemico esterno: l’obsolescenza e la “sciatteria” informatica
Secondo i due esperti, attribuire immediatamente la colpa a hacker stranieri serve spesso a rassicurare l’opinione pubblica e a spostare l’attenzione lontano dalle responsabilità interne. Nel mondo digitale una firma in calce a una mail o un indirizzo IP non costituiscono una prova definitiva. Ancora più significativo è il dato tecnico: in molti casi, come per i sistemi di refrigerazione violati, non sono state usate armi digitali sofisticate, bensì sfruttate banalissime negligenze, come firmware non aggiornati, interfacce esposte sul web e password di fabbrica mai cambiate.
“Chiamare guerra ibrida quella che è in larga parte sciatteria gestionale e obsolescenza tecnologica non è solo impreciso: è funzionale a spostare la responsabilità” sottolineano Piazza e Iorio. A questo quadro si aggiunge l’accelerazione impressa dall’intelligenza artificiale generativa, che oggi permette di automatizzare e moltiplicare in pochi istanti attacchi che un tempo richiedevano settimane di lavoro.
La guerra cognitiva e il bersaglio della fiducia civile
Ma qual è il vero obiettivo di operazioni su larga scala che, pur costando centinaia di migliaia di euro in infrastrutture, non provocano danni materiali né vittime? I bersagli – cibo, ospedali, trasporti, scuole – non sono militari, ma colpiscono direttamente la difesa civile e la fiducia dei cittadini nelle istituzioni.
Per Piazza e Iorio siamo di fronte a vere e proprie “prove tecniche di trasmissione” della guerra cognitiva. “L’obiettivo non sembra il danno materiale, rimasto limitato: niente bombe, niente sacche di sangue perse, nessuna vittima. L’obiettivo sembra la reazione” spiegano gli autori. L’hacking moderno, in sostanza, supera i server per puntare direttamente alla mente umana e alla sfera dell’informazione. Ogni falso allarme serve a raccogliere dati preziosi: quanto tempo impiegano le istituzioni a rispondere, come reagiscono i genitori davanti a una scuola evacuata, quanta paura e rabbia si propagano sui social.
Il rischio futuro e il bisogno di nuove competenze
Il pericolo maggiore evidenziato dall’analisi riguarda il lungo periodo. Una sequenza infinita di falsi allarmi rischia infatti di assuefare la popolazione, rendendo inefficace la strategia della tensione. Il timore degli esperti è che, per ridare credibilità alle minacce, a queste prove possa prima o poi seguire un evento reale. Per affrontare questa sfida, concludono Piazza e Iorio, lo Stato italiano non può affidarsi soltanto alla risposta militare o tecnologica, ma deve integrare ai tavoli decisionali competenze civili legate alla mediologia, alle neuroscienze e all’analisi dell’infosfera.

Commenta con Facebook